Domain spionage-software.de kaufen?
Wir ziehen mit dem Projekt
spionage-software.de um.
Sind Sie am Kauf der Domain
spionage-software.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain spionage-software.de kaufen?
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Sicherheitslücken in Software und IT-Systemen?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in Software und IT-Systemen sind Penetrationstests, Code-Reviews, Sicherheitsaudits und das Monitoring von Sicherheitsereignissen. Bei der Behebung von Sicherheitslücken werden oft Patches und Updates eingesetzt, um bekannte Schwachstellen zu schließen. Außerdem werden Sicherheitsrichtlinien und Best Practices implementiert, um potenzielle Schwachstellen zu vermeiden. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken sind ebenfalls wichtige Maßnahmen zur Behebung von Sicherheitslücken. **


Ähnliche Suchbegriffe für Gängigsten
Top-Angebote
Produkte zum Begriff Gängigsten:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digitale Privatsphäre und Datensicherheit. Aktuelle Herausforderungen und Bedrohungen, Taschenbuch von Ulf Tomczak, GRIN, 978-3-346-87084-1Digitale Privatsphäre Und Datensicherheit. Aktuelle Herausforderungen Und Bedrohungen, Taschenbuch Von Ulf Tomczak, Grin, 978-3-346-87084-1, Seitenanzahl: 4017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Sicherheitslücken in IT-Systemen?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in IT-Systemen sind Penetrationstests, Schwachstellen-Scans und Code-Analysen. Zur Behebung von Sicherheitslücken werden Patches und Updates eingespielt, Sicherheitsrichtlinien implementiert und regelmäßige Schulungen für Mitarbeiter durchgeführt. Ein proaktiver Ansatz, regelmäßige Audits und eine kontinuierliche Überwachung sind ebenfalls wichtige Maßnahmen zur Sicherheitslückenidentifizierung und -behebung. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Was sind die gängigsten Methoden, um Sicherheitslücken in Software zu identifizieren und zu beheben?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in Software sind Penetrationstests, Code-Analysen und Sicherheitsaudits. Um Sicherheitslücken zu beheben, werden Patches und Updates veröffentlicht, die die Schwachstellen schließen. Regelmäßige Überprüfungen und Schulungen des Entwicklerteams sind ebenfalls wichtige Maßnahmen zur Sicherstellung der Software-Sicherheit. **

Was sind die gängigsten Methoden, um Sicherheitslücken in Software zu erkennen und zu beheben?
Die gängigsten Methoden zur Erkennung von Sicherheitslücken in Software sind Penetrationstests, Code-Analysen und Sicherheitsaudits. Um die Lücken zu beheben, werden Patches und Updates veröffentlicht, Sicherheitsrichtlinien implementiert und regelmäßige Sicherheitsschulungen für Entwickler durchgeführt. Ein proaktiver Ansatz, der Sicherheit von Anfang an in den Entwicklungsprozess einbezieht, kann dazu beitragen, Schwachstellen frühzeitig zu identifizieren und zu beheben. **
"Was sind die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit?" "Wie können Unternehmen ihre Systeme effektiv vor potenziellen Bedrohungen schützen?"
Die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit sind die Verwendung von Firewalls, Intrusion Detection Systems und Antivirensoftware. Unternehmen können ihre Systeme effektiv schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Mitarbeiter schulen und auf dem neuesten Stand der Technologie bleiben. Zudem ist es wichtig, ein Incident Response Team zu haben, um schnell auf mögliche Bedrohungen reagieren zu können. **
Top-Angebote
Produkte zum Begriff Gängigsten:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Systematischer Vergleich von CAD-Software im Maschinenbau. Untersuchung der gängigsten Programme auf aktuelle Mindestanforderungen, Taschenbuch vonSystematischer Vergleich Von Cad-software Im Maschinenbau. Untersuchung Der Gängigsten Programme Auf Aktuelle Mindestanforderungen, Taschenbuch Von Anonymous, Grin, 978-3-668-11772-3, Seitenanzahl: 7242,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Sicherheitslücken in Software und IT-Systemen?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in Software und IT-Systemen sind Penetrationstests, Code-Reviews, Sicherheitsaudits und das Monitoring von Sicherheitsereignissen. Bei der Behebung von Sicherheitslücken werden oft Patches und Updates eingesetzt, um bekannte Schwachstellen zu schließen. Außerdem werden Sicherheitsrichtlinien und Best Practices implementiert, um potenzielle Schwachstellen zu vermeiden. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken sind ebenfalls wichtige Maßnahmen zur Behebung von Sicherheitslücken. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Sicherheitslücken in IT-Systemen?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in IT-Systemen sind Penetrationstests, Schwachstellen-Scans und Code-Analysen. Zur Behebung von Sicherheitslücken werden Patches und Updates eingespielt, Sicherheitsrichtlinien implementiert und regelmäßige Schulungen für Mitarbeiter durchgeführt. Ein proaktiver Ansatz, regelmäßige Audits und eine kontinuierliche Überwachung sind ebenfalls wichtige Maßnahmen zur Sicherheitslückenidentifizierung und -behebung. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Gängigsten
-
Digitale Privatsphäre und Datensicherheit. Aktuelle Herausforderungen und Bedrohungen, Taschenbuch von Ulf Tomczak, GRIN, 978-3-346-87084-1Digitale Privatsphäre Und Datensicherheit. Aktuelle Herausforderungen Und Bedrohungen, Taschenbuch Von Ulf Tomczak, Grin, 978-3-346-87084-1, Seitenanzahl: 4017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
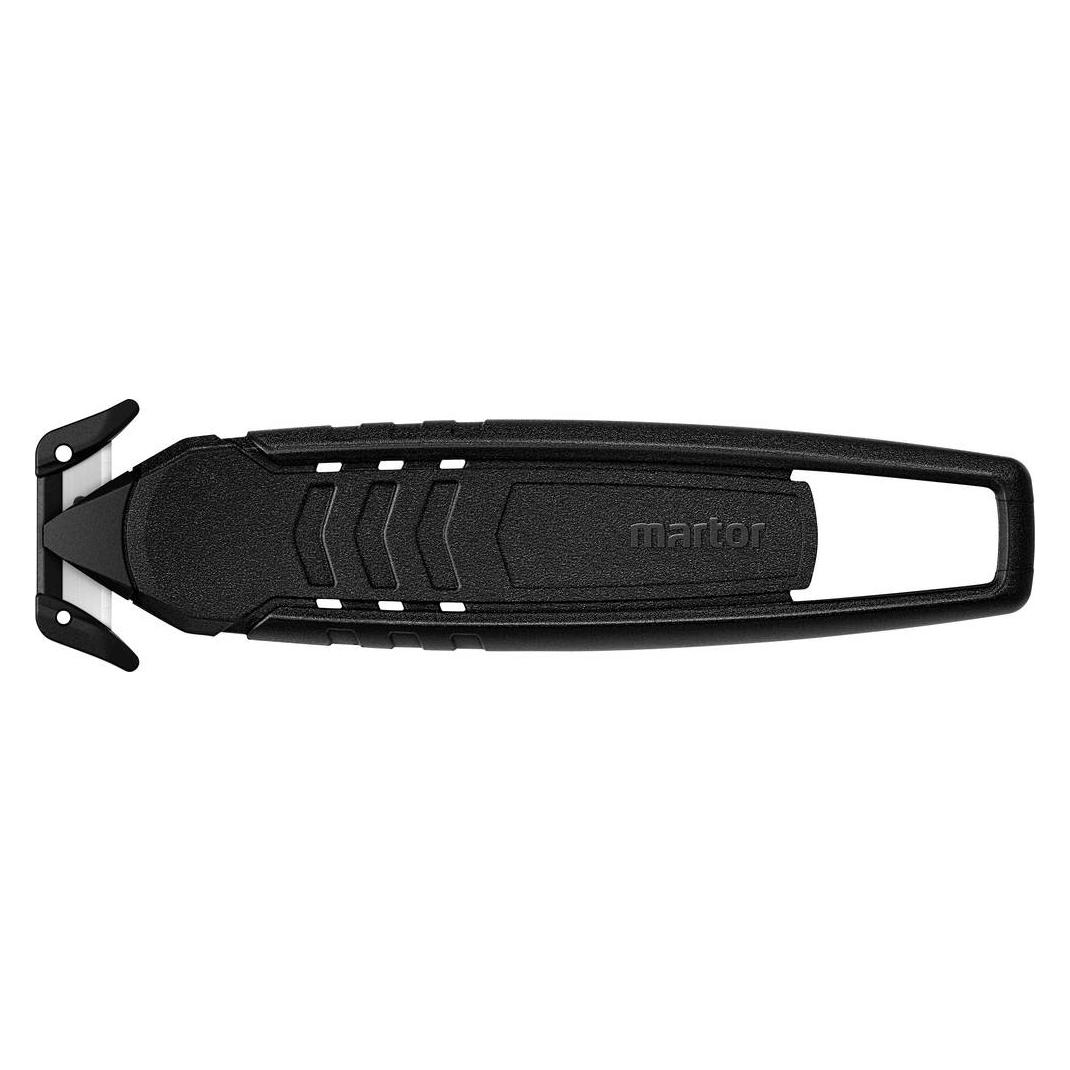
Martor, Cutter, Nachhaltiges Einweg-Sicherheitsmesser für die gängigsten Schneidanwendungen Mart (Cutter)Sicherheitsmesser SECUMAX 148, aus recyceltem Kunststoff, Klingenbreite 11 mm, ab 2 Stück. Robuster Klingenkopf: Klingenstärke 0,5 mm für maximale Widerstandskraft. Verdeckt liegende Klinge: Die Schneidkanten sind abgeschirmt - zum Schutz von Anwender und Ware. Die Führungsflächen sind ganz vorne am Griff - perfekt für schräges Schneiden. GS-geprüfte Sicherheit. Können Einweg-Sicherheitsmesser nachhaltig sein? Ja, das SECUMAX 148 besteht zu über 80 % aus recyceltem Kunststoff. Für eine längere Lebensdauer sorgen die Glasfaserverstärkung und der robuste, 2-fach nutzbare Klingenkopf. Dadurch ist das SECUMAX 148 auch für härtere Schneidanwendungen bestens geeignet. Beim sicheren und effizienten Arbeiten kommen Ihnen ausserdem der ergonomische Griff und das angenehm leichte Gewicht zugute. Mit einer Klingenstärke von 0,5 mm ist der kunststoffummantelte Klingenkopf besonders widerstandsfähig. Deshalb nimmt es das Sicherheitsmesser in Logistik und Produktion auch mit besonders anspruchsvollem Schneidmaterial auf. Verdeckt liegende Klinge: Die beiden Schneidkanten des Klingenkopfs sind sicher abgeschirmt - zum Schutz von Anwender und Ware. Und doch steht Ihnen genug Klinge zur Verfügung, um damit 2-lagige Kartons und vieles mehr sicher schneiden zu können. Gute Führung: Ein weiterer Grund, warum das SECUMAX 148 z. B. mit Kartons so einfach fertig wird? Das sind die Führungsflächen ganz vorne am Griff. Sie helfen Ihnen dabei, schräg zu schneiden und so noch leichter durchzukommen. Ergonomisch geformt: Sind Sie Rechtshänder? Linkshänder? Eigentlich egal. Denn das Messer fügt sich in jede Hand. Unterstützt wird der angenehme Tragekomfort durch die leichte Wölbung der Aussenseiten und die griffige Oberflächenstruktur. Hauptschneidmaterialien: Wickel-, Stretch-, Schrumpffolie, Karton: bis 2-lagig, Klebeband, Sackware, Folien- und Papierbahnen. Masse (L x B x H): 142,4 x 11 x 38,7 mm. Schnitttiefe 6,2 mm.33,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Was sind die gängigsten Methoden, um Sicherheitslücken in Software zu identifizieren und zu beheben?
Die gängigsten Methoden zur Identifizierung von Sicherheitslücken in Software sind Penetrationstests, Code-Analysen und Sicherheitsaudits. Um Sicherheitslücken zu beheben, werden Patches und Updates veröffentlicht, die die Schwachstellen schließen. Regelmäßige Überprüfungen und Schulungen des Entwicklerteams sind ebenfalls wichtige Maßnahmen zur Sicherstellung der Software-Sicherheit. **
-
Was sind die gängigsten Methoden, um Sicherheitslücken in Software zu erkennen und zu beheben?
Die gängigsten Methoden zur Erkennung von Sicherheitslücken in Software sind Penetrationstests, Code-Analysen und Sicherheitsaudits. Um die Lücken zu beheben, werden Patches und Updates veröffentlicht, Sicherheitsrichtlinien implementiert und regelmäßige Sicherheitsschulungen für Entwickler durchgeführt. Ein proaktiver Ansatz, der Sicherheit von Anfang an in den Entwicklungsprozess einbezieht, kann dazu beitragen, Schwachstellen frühzeitig zu identifizieren und zu beheben. **
-
"Was sind die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit?" "Wie können Unternehmen ihre Systeme effektiv vor potenziellen Bedrohungen schützen?"
Die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit sind die Verwendung von Firewalls, Intrusion Detection Systems und Antivirensoftware. Unternehmen können ihre Systeme effektiv schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Mitarbeiter schulen und auf dem neuesten Stand der Technologie bleiben. Zudem ist es wichtig, ein Incident Response Team zu haben, um schnell auf mögliche Bedrohungen reagieren zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.